Hitnost poruke nije dokaz da trebate odmah postupiti
Stiže obavijest da će oglas biti zatvoren ako ne potvrdite račun. Navodni gost šalje poveznicu na dokument s posebnim zahtjevima. Netko se predstavlja kao podrška i traži jednokratni kod. Takve situacije traže unaprijed dogovoren postupak, posebno kada objekt vodi više osoba.
Phishing je prijevara u kojoj se lažnim predstavljanjem pokušava doći do povjerljivih podataka ili navesti korisnika na štetnu radnju. Nacionalni CERT upozorava da se takve poruke šire e-poštom, komunikacijskim aplikacijama i drugim kanalima [1]. Dobar izgled poruke i poznato ime pošiljatelja sami po sebi ne potvrđuju autentičnost.
Cilj ovog vodiča je pomoći vlasniku uspostaviti osnovnu provjeru i znati kome se obratiti. Nije usluga povrata računa, bankovna uputa ili forenzička analiza uređaja. Ako postoji sumnja na kompromitaciju, uključite službenu podršku platforme i, prema vrsti problema, banku ili stručnjaka za sigurnost.
01 — Prepoznajte što se od vas traži
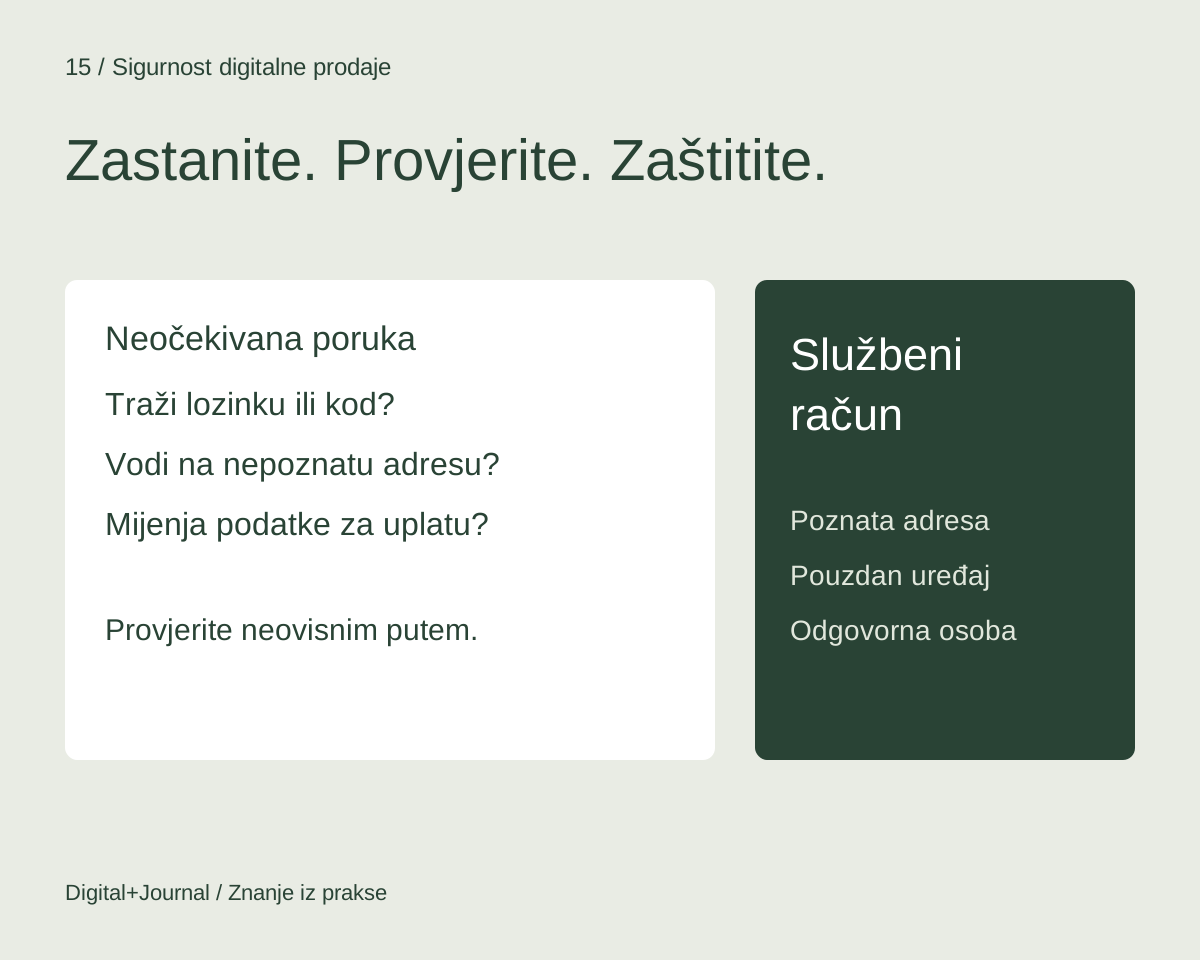
Nemojte procjenjivati samo izgleda li poruka profesionalno. Pogledajte radnju koju traži: prijavu na drugoj stranici, promjenu isplate, slanje dokumenta, preuzimanje datoteke ili otkrivanje koda. Što je zahtjev osjetljiviji, to je važnija neovisna provjera.
| Zahtjev u poruci | Siguran prvi korak |
|---|---|
| „Potvrdite račun preko ove poveznice” | Otvorite službenu aplikaciju ili poznatu adresu neovisno o poruci |
| „Pošaljite kod koji ste upravo dobili” | Ne dijelite kod; provjerite radnju kroz svoj račun |
| „Promijenili smo podatke za uplatu” | Potvrdite promjenu ranije poznatim službenim kanalom |
| „Otvorite dokument za rezervaciju” | Provjerite identitet i potrebu prije preuzimanja |
| „Podrška treba pristup uređaju” | Ne omogućujte pristup na temelju neočekivanog zahtjeva |
Airbnb u službenoj uputi preporučuje da u slučaju dvojbe krenete od njegove početne stranice i odatle pristupite računu [2]. Isti princip neovisnog ulaska koristan je i pri provjeri drugih servisa.
02 — Provjerite odredište, ne samo naziv poveznice
Tekst gumba može prikazivati poznat naziv, a voditi na drugu adresu. Na računalu pogledajte stvarno odredište, a na mobitelu upotrijebite dostupnu mogućnost pregleda poveznice bez otvaranja. Ako ga ne možete pouzdano pročitati, nemojte se na toj stranici prijavljivati.
HTTPS označava šifriranu vezu s otvorenom stranicom, ali ne dokazuje da stranicu vodi organizacija kojoj vjerujete. Sličan naziv domene, logotip i boje nisu dovoljna potvrda. Sigurnije je otvoriti ranije poznatu službenu aplikaciju ili ručno upisati točnu adresu.
Ne provjeravajte sumnjivu poruku pozivom na broj koji se nalazi samo u toj poruci. Kontakt podrške pronađite neovisno kroz svoj račun ili službenu stranicu. Tako ne dopuštate istoj sumnjivoj poruci da odredi i način provjere.
03 — Zaštitite e-poštu povezanu s platformama
Račun e-pošte često je povezan s obnavljanjem pristupa drugim servisima. Ako za njega i platforme koristite istu lozinku, jedna kompromitacija može ugroziti više dijelova poslovanja. Koristite različite, snažne lozinke i pouzdan način njihova čuvanja.
Uključite dostupnu dodatnu provjeru prijave te redovito pregledajte načine oporavka računa. Broj telefona ili adresa bivšeg suradnika ne bi trebali ostati jedini način povratka u poslovni račun. Promjene dogovorite s vlasnikom i provodite kroz službene postavke.
Airbnbova uputa o sigurnosti računa ističe jedinstvene lozinke, pregled aktivnosti i dodatne sigurnosne provjere [3]. Dostupne funkcije mogu se razlikovati po servisu i računu, pa provjerite što je omogućeno u vašoj stvarnoj postavci.
04 — Jednokratni kod nije podatak za podršku u razgovoru
Jednokratni kod može potvrditi prijavu ili osjetljivu promjenu. Nemojte ga prosljeđivati osobi koja vas je neočekivano kontaktirala, čak i ako zna naziv objekta ili dio podataka rezervacije.
Razlikujte kod koji unosite u službeni postupak koji ste sami pokrenuli od koda koji vas netko traži da mu pročitate. Ako ga niste očekivali, provjerite obavijesti i aktivnost računa kroz službeni ulaz. Nemojte kliknuti novu poveznicu iz iste sumnjive komunikacije radi navodne zaštite.
Isti oprez vrijedi za potvrdu prijave na uređaju. Ne odobravajte zahtjev koji niste sami pokrenuli. Ako se zahtjevi ponavljaju, obratite se službenoj podršci i provjerite pristupe.
05 — Poruka kroz poznati kanal i dalje traži procjenu
Poruka može sadržavati stvarne datume ili naziv gosta, a ipak tražiti neuobičajenu radnju. Račun s kojega dolazi može biti kompromitiran ili netko može zlorabiti poznate informacije. Zato provjeravajte smisao zahtjeva, ne samo mjesto na kojem ga čitate.
Ako navodni gost traži da otvorite stranicu i ondje unesete vlasničku lozinku, takav zahtjev nije potreban za običan upit o smještaju. Ako traži posebne informacije, pokušajte ih razjasniti običnom porukom kroz postojeći razgovor.
Booking.com u službenim materijalima posebno obrađuje phishing i lažno predstavljanje e-poštom [4]. Ne pretpostavljajte da sigurnost poruka možete zamijeniti time što ćete samo promijeniti dizajn web stranice.
06 — Dogovorite pravilo za promjenu isplate
Odredite tko u objektu smije mijenjati podatke za isplatu i kako se takva promjena odobrava. Vlasnik treba znati koji su računi i kontakti povezani s prodajnim kanalima. Ne spremajte osjetljive podatke u javne radne tablice.
Nakon opravdane promjene provjerite stvarno stanje u službenim postavkama, ne samo poruku da je promjena provedena. Ako primijetite neočekivanu izmjenu, sačuvajte obavijest i odmah uključite podršku platforme. Nemojte sami eksperimentirati s nepoznatim uputama navodnog posrednika.
Kod predaje od agencije ili suradnika napravite popis pristupa, uloga, brojeva za provjeru i odgovornosti. Koristite podržane načine dodjele pristupa gdje postoje. Dijeljenje jedne vlasničke lozinke među svima otežava kontrolu i kasniju predaju.
07 — Što ako ste samo otvorili poveznicu?
Prekinite daljnju interakciju i zabilježite što se dogodilo. Važno je razlikovati otvaranje stranice, unos lozinke, dijeljenje koda, preuzimanje datoteke i pokretanje programa. To nisu isti događaji i ne opravdavaju isti zaključak.
Samo otvaranje poveznice ne dokazuje da je račun preuzet, ali nemojte pretpostaviti ni da je sve sigurno ako ste izvršili dodatne radnje. Ako je datoteka otvorena ili program pokrenut, zatražite procjenu pouzdane tehničke podrške. Ne instalirajte alat za navodni oporavak koji vam nudi ista sumnjiva poruka.
Sačuvajte osnovnu kronologiju i relevantne obavijesti. Nemojte javno objavljivati snimke na kojima su lozinke, kodovi, kartice ili podaci gostiju. Za prijavu koristite službeni postupak i samo potrebnu dokumentaciju.
08 — Što ako ste unijeli lozinku ili kod?
S pouzdanog uređaja otvorite službeni servis neovisno o sumnjivoj poveznici. Slijedite postupak zaštite ili oporavka računa, pregledajte dostupne aktivne sesije i nepoznate promjene te uključite službenu podršku. Ako ste istu lozinku koristili drugdje, provjerite i te račune.
Posebno provjerite povezanu e-poštu, načine oporavka i podatke za isplatu. Ako ste izgubili pristup, koristite službeni put oporavka; ne plaćajte neprovjerenoj osobi koja obećava povrat računa preko društvenih mreža.
Ako su otkriveni podaci kartice ili je provedena sumnjiva bankovna radnja, odmah se obratite svojoj banci kontaktom koji ste neovisno potvrdili. Banka procjenjuje daljnje korake. Digital plus ne može potvrditi sigurnost transakcije niti zaustaviti isplatu umjesto banke ili platforme.
09 — Uključite i zaštitu gosta
Gostu jasno objasnite gdje se vodi komunikacija i kako izgleda dogovoreni postupak plaćanja. Ako rezervira preko platforme, poštujte njezina pravila i nemojte postojeću rezervaciju preusmjeravati na neočekivanu uplatu izvan tog kanala.
Za izravni upit koji je nastao na vlastitom webu pripremite dosljednu potvrdu ponude. Naziv objekta, poslovni kontakt, datumi, iznos i uvjeti trebaju biti jasni. Promjena podataka za uplatu usred razgovora traži dodatnu provjeru poznatim kontaktom.
Ako sumnjate da su s kompromitiranog računa poslane poruke gostima, odmah uključite platformu i slijedite upute za zaštitu pogođenih osoba. Nemojte slati masovne neprovjerene tvrdnje; komunikacija treba biti točna i primjerena onome što je potvrđeno.
10 — Pripremite postupak za svoj tim
| Situacija | Tko prvo postupa | Što se bilježi |
|---|---|---|
| Sumnjiva poruka bez daljnje radnje | Osoba koja ju je primila | Vrijeme, kanal i vrsta zahtjeva |
| Moguće otkrivanje pristupa | Vlasnik računa i službena podrška | Što je uneseno i koje su promjene uočene |
| Sumnjiva isplata ili kartična radnja | Vlasnik i banka ili platni pružatelj | Potvrđene činjenice i službeni predmet |
| Moguće ugrožene poruke gostima | Vlasnik i platforma | Opseg potvrđenog problema i dogovoreni koraci |
Uputu držite kratkom i dostupnom. Novi suradnik treba znati da se kodovi ne dijele i da se hitan zahtjev provjerava neovisno. Povremeno pregledajte kontakte za oporavak i osobe koje više ne trebaju pristup.
Za svakodnevnu organizaciju koristite jasan postupak upravljanja kanalima, a kod spornog zahtjeva za povrat i vodič kroz otkazivanja. Sigurnosna provjera ne zamjenjuje pravilno vođenje rezervacije.
Kontrolni popis za zaštitu digitalne prodaje
Izvori i dodatno čitanje
Provjereno 26. listopada 2026. Postupci ovise o vrsti događaja i mogućnostima pojedinog servisa. Opća urednička uputa nije procjena konkretnog sigurnosnog incidenta.
- Nacionalni CERT — phishing i načini lažnog predstavljanja.
- Airbnb — provjera autentičnosti poruka i stranica.
- Airbnb — zaštita računa.
- Booking.com Partner Hub — phishing i lažno predstavljanje.
Pravila i mogućnosti platformi mogu se mijenjati. Savjeti Digital plusa ne predstavljaju službeno partnerstvo ili jamstvo rezultata.